Produkte
Lösungen
Ressourcen

In this article

Knappe Ressourcen. Wirtschaftliche Unsicherheit. Wachsende regulatorische Komplexität. Organisationen stehen heute unter zunehmendem Druck, eine lückenlose Risikoüberwachung nachzuweisen – ohne proportional mehr Personal oder Budget einzusetzen.
Laut der Internal Audit Foundation soll der globale Risikomanagementmarkt von 9 Milliarden USD im Jahr 2025 auf über 32 Milliarden USD bis 2033 wachsen. Das zeigt, wie stark Organisationen die strategische Bedeutung von ERM anerkennen.
Die entscheidende Frage lautet: Wie realisieren Organisationen diese Vorteile, während sie sich gleichzeitig auf Transaktionen, regulatorische Anforderungen und strategisches Wachstum vorbereiten?
Dieser Artikel behandelt:
Enterprise Risk Management liefert messbare Vorteile, die isolierte Risikoansätze nicht erreichen können: umfassende Transparenz über Bedrohungen, schnellere Reaktionsfähigkeit, eine stärkere Compliance-Position und eine risikobewusste strategische Entscheidungsfindung.
Diese Vorteile verstärken sich über die Zeit. Eine integrierte ERM-Infrastruktur ermöglicht es Organisationen, aufkommende Risiken frühzeitig zu erkennen, effektiver zu reagieren und ein Governance-Niveau zu demonstrieren, welches das Vertrauen der Stakeholder stärkt.
Die zehn Hauptvorteile eines ERM-Programms umfassen strategische Vorteile, operative Verbesserungen sowie eine effizientere Governance und Compliance. Im Folgenden werden sie im Detail vorgestellt.
Organisationen mit umfassenden ERM-Programmen erzielen messbare Vorteile in der strategischen Planung, der operativen Effizienz und im Vertrauen der Stakeholder. Im Überblick:
ERM schafft Transparenz über alle Risikokategorien: finanzielle, operationale, compliance-bezogene, strategische, Cyber- und ESG-Risiken. Diese Sicht ermöglicht operative Echtzeit-Reaktionen, wirksames Schwachstellenmanagement und strategische Aufsicht auf Vorstandsebene.
Organisationen mit integriertem ERM verfügen über verlässliche Daten, die ihre Reaktionsfähigkeit deutlich verbessern. Ob operative Teams handlungsrelevante Erkenntnisse erhalten oder der Vorstand einen umfassenden Überblick über das Risikoexposure des Unternehmens bekommt: ERM macht aus Bewusstsein echte Handlungsfähigkeit.
ERM versetzt Organisationen in die Lage, Berichts- und regulatorische Anforderungen in mehreren Rechtsordnungen zu erfüllen. Es liefert die Daten, um Compliance nachzuweisen, und die Gewissheit, dass Bedrohungen wirksam gesteuert werden.
Für Unternehmen, die einen Börsengang vorbereiten, werden ERM-Compliance-Fähigkeiten besonders wertvoll. Due-Diligence-Prozesse prüfen den Reifegrad des Risikomanagements. Organisationen mit etablierten ERM-Programmen demonstrieren die Governance-Reife, die Investoren erwarten.
Organisationen, die ERM-Frameworks wie COSO ERM und ISO 31000:2018 einsetzen, schaffen eine belastbare, auditfähige Compliance-Dokumentation, die sowohl interne Governance-Standards als auch externe regulatorische Anforderungen erfüllt.
Wenn alle Risiken, die strategische Ziele gefährden könnten, erfasst und aktiv gesteuert werden, werden Unternehmensziele erreichbar. Die Führungsebene gewinnt die Gewissheit, absehbare Herausforderungen zu meistern und auf neue Bedrohungen zu reagieren, bevor sie die Performance beeinträchtigen.
Diese strategische Zuversicht ist besonders wichtig für wachstumsstarke Unternehmen und Organisationen, die Finanzierungsrunden oder einen Börsengang vorbereiten.
ERM vereinfacht die Darstellung von Risikoprofilen gegenüber Vorstand und Führungsteams. Anpassbare Dashboards und Berichte auf Knopfdruck geben Entscheidungsträgern und Stakeholdern Echtzeit Zugang zu den für sie relevanten Erkenntnissen.
Durch diese ganzheitliche Kommunikation können Risikomanager Risiken so darstellen, wie die Führungsebene sie benötigt, und klar aufzeigen, wie Risiken das gesamte Unternehmen betreffen. Visuelle Reporting-Tools wie Heatmaps schaffen sofortige Klarheit über Risikoverteilung und -schwere.
„Das Visuelle ist sehr wichtig. Am Anfang unserer ERM-Reise waren wir nicht darauf vorbereitet und hatten auch kein internes Know-how. Jeder hatte seine eigene Vorstellung von Risiko. Wir haben viel daran gearbeitet, Menschen zu erklären, was wir unter Risiko verstehen. Bei der ersten Präsentation sagten wir: ‘Hier sind einige Risiken.’ Wir zeigten eine Heatmap und ich konnte erleichtertes Aufatmen im Vorstand spüren. Eine Heatmap ist ein Kommunikationsinstrument“, sagt Inna Barmash, Chief Legal Officer & Corporate Secretary bei Amplify.
ERM bewertet und steuert Risikoexposures als vernetztes Portfolio, nicht in isolierten Silos. Wer Risiken ganzheitlich betrachtet, im Kontext aller internen und externen Faktoren, Systeme, Umstände und Stakeholder, erzielt eine Effektivität im Betrieb, die isolierte Risikoansätze nicht leisten können.
Integrierte ERM-Plattformen beseitigen die redundante Arbeit, die Silos erzeugen. Statt dass mehrere Abteilungen unabhängig voneinander überlappende Risiken verfolgen, pflegen Organisationen eine einheitliche Datenbasis, auf die alle Teams zugreifen und die sie aktuell halten können.
Diese Konsolidierung reduziert den manuellen Aufwand für die Datenzusammenstellung erheblich. Aus wochenlanger Berichtsvorbereitung werden automatisierte Prozesse, die in Stunden laufen. Risikoteams können ihre Zeit von der Tabellenpflege auf strategische Analysen verlagern.
Ein weiterer Vorteil von Enterprise Risk Management ist seine Fähigkeit, Risikobewusstsein zu einem festen Bestandteil des Betriebs zu machen. Ein klares Framework für die Steuerung aller Risiken, ob quantitativ oder qualitativ, versetzt Organisationen in die Lage, Risiken kontinuierlich zu erkennen, zu bewerten und zu überwachen, bevor sie zu Problemen werden.
Wenn Risikoüberlegungen in den täglichen Betrieb einfließen, werden aufkommende Bedrohungen früher erkannt und wirksamer adressiert.
„Jeder spielt eine Rolle im Risikomanagement. Man muss kein Risikoexperte sein, ob im Schulvorstand, in einer gemeinnützigen Organisation oder in einem großen Unternehmen. Jeder sollte Risiken im Blick haben und vorausschauend denken“, sagt Amanda Carty, Managing Director, Strategic Market Solutions bei Diligent.
Da ERM Risikomonitoring automatisiert und fortschrittliche Risikoanalysen nutzt, können Teams Auffallend keiten, Ausreißer und Anomalien schnell erkennen.
Dieser proaktive Ansatz gehört zu den zentralen Stärken von ERM. Er hilft Organisationen, Risikomanagement von einer reaktiven Pflichtaufgabe in einen strategischen Vorteil zu verwandeln.
Cyber-Bedrohungen, regulatorische Veränderungen, Lieferkettenstörungen und Marktvolatiliät können sich schnell entwickeln. Ein automatisiertes Monitoring stellt sicher, dass Risikoteams Alerts erhalten, sobald vordefinierte Schwellenwerte überschritten werden, und so rasch reagieren können.
ERM liefert den analytischen Rahmen, den Unternehmen brauchen, um zu beurteilen, welche Risiken es sich lohnt einzugehen. Risikomanager können Performance-Daten in Fahrpläne für die Erreichung strategischer Ziele übertragen und dabei ein vertretbares Risikoexposure einhalten.
Dieser risikobasierte Strategieansatz ist besonders wertvoll in Phasen wirtschaftlicher Unsicherheit. ERM hilft der Führungsebene, potenzielle Erträge gegen Risikoexposures abzuwägen, sei es bei neuen Märkten, Akquisitionen, Produkteinführungen oder Kapitalinvestitionen.
Unternehmen mit reifen ERM-Programmen demonstrieren Risikomanagement-Kompetenz, die das Vertrauen aller Stakeholdergruppen stärkt. Vorstände gewinnen Vertrauen in die Fähigkeit der Führungsebene, Bedrohungen zu erkennen und zu steuern. Kunden und Partner sehen Belege für operationale Zuverlässigkeit und Geschäftskontinuität. Mitarbeitende verstehen, wie das Unternehmen ihre Interessen und die Zukunft des Unternehmens schützt.
Diese Transparenz ist besonders wertvoll, wenn Stakeholder in unsicheren Zeiten Sicherheit suchen:
Risiken gehören zum Geschäft. Was erfolgreiche Organisationen auszeichnet, ist weniger, ob sie Risiken ausgesetzt sind, sondern wie wirksam sie damit umgehen. Unternehmen mit reifen ERM-Praktiken zeigen größere Widerstandsfähigkeit und bewältigen Veränderungen in der Risikolandschaft besser als ihre Mitbewerber.
Dieser Resilienzvorteil verstärkt sich über die Zeit. Wer Risiken proaktiv erkennt und mindert, vermeidet Unterbrechungen, Bußgelder und Reputationsschäden, die reaktive Ansätze oft nach sich ziehen. Die Einsparungen durch vermiedene Vorfälle, Geldbußen, Datenpannen, Compliance-Verstöße und Betriebsunterbrechungen, übersteigen häufig die Investition in eine ERM-Infrastruktur.
Erfahren Sie, wie automatisierte Plattformen die Einführung eines ERM-Programms beschleunigen und messbaren ROI liefern.

Organisationen, die die vollen Vorteile von Enterprise Risk Management ausschöpfen wollen, setzen auf Technologie, um manuelle Prozesse zu automatisieren, Risikodaten systemweit zu integrieren und Stakeholdern Echtzeit-Transparenz zu bieten.
Führende ERM-Plattformen wie Diligent kombinieren KI-gestützte Analysen, kontinuierliches Monitoring und vorstandsfähiges Reporting, um das Risikomanagement von Organisationen grundlegend zu verändern.
Für Unternehmen, die ein Risikomanagementprogramm aufbauen, bietet Diligents AI Risk Essentials einen schnellen Weg zu ERM-Reife.
Das KI-gestützte Peer-Benchmarking der Plattform identifiziert relevante Risiken aus über 180.000 realen Risiken aus SEC-10-K-Berichten. So können auch kleine Teams in weniger als sieben Tagen ein professionelles Risikomanagement-Framework aufbauen, ohne externe Berater oder maßgeschneiderte Systeme.
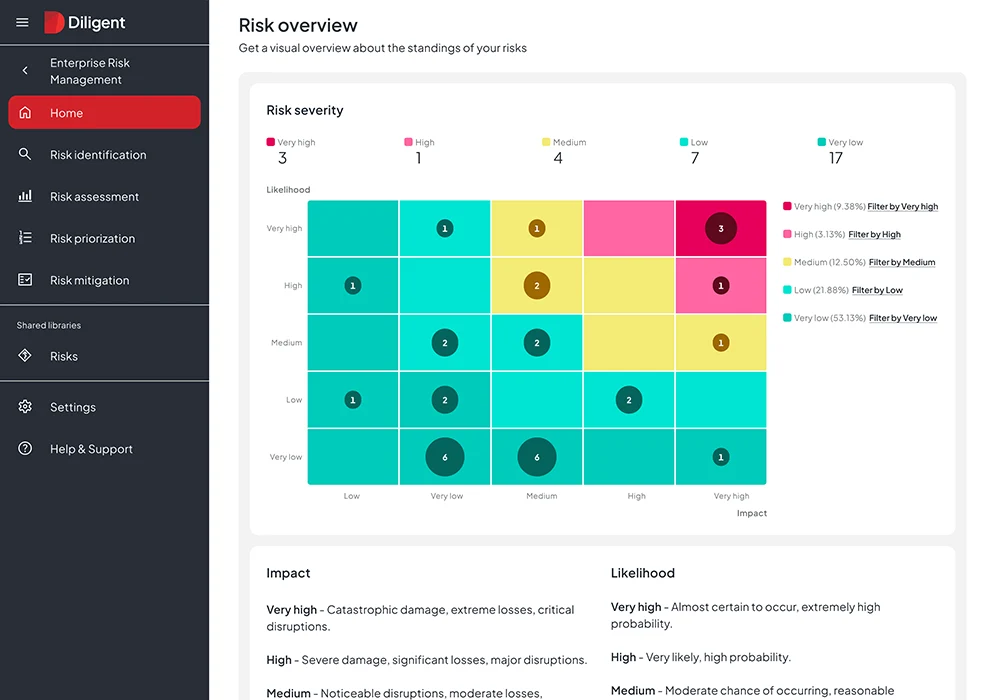
Dieser schnelle Einstieg hilft wachsenden Unternehmen, in Finanzierungsrunden Risikomanagement-Reife zu demonstrieren und gleichzeitig die Grundlage für umfassendere Programme zu legen.
Für Organisationen mit etabliertem Betrieb bietet Diligent ERM umfassende Risikosteuerungsfähigkeiten.
Die Plattform zentralisiert das Risikomanagement über Geschäftsbereiche und Geographien hinweg und schafft die einheitliche Datenbasis, die Vorstand und Führung benötigen. Die Integration von Moody’s-Benchmarking-Daten liefert externe Risikointelligenz, die interne Risikobewertungen durch Credit-Sentiment-Scores und branchenspezifische Bedrohungsanalysen ergänzt.
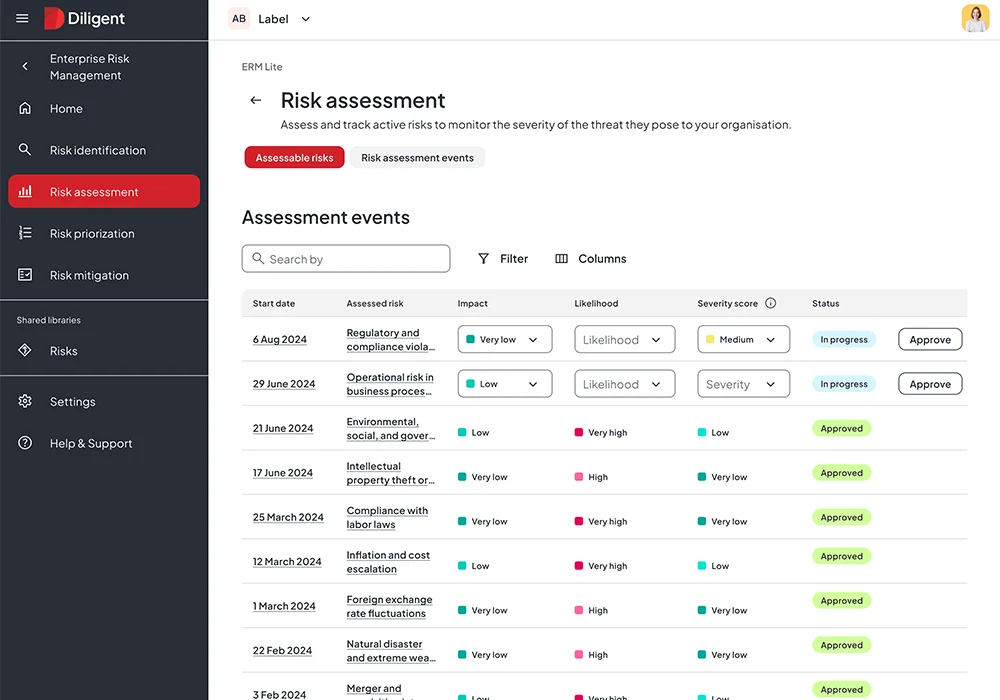
Automatisiertes Monitoring verwandelt ERM von periodischem Reporting in kontinuierliche Risikointelligenz, mit Echtzeit-Dashboards und anpassbaren Alerts, die eine proaktive Reaktion ermöglichen, bevor aus kleinen Problemen große Vorfälle werden.
Diese KI-gestützten Fähigkeiten adressieren die Ressourcenengpässe und Kompetenzlücken, die Organisationen häufig daran hindern, ein umfassendes Risikomanagement einzuführen. Die Technologie verändert, wie Unternehmen strategische Herausforderungen angehen: von einer einheitlichen Risikovisibilität bis hin zu kontinuierlichem Monitoring für schnellere, fundiertere Entscheidungen.
Bereit, Ihr Risikomanagementprogramm mit KI-gestütztem ERM zu transformieren? Vereinbaren Sie eine Demo und sehen Sie, wie Organisationen auf allen Reifegräden messbare Vorteile erzielen.
Traditionelles Risikomanagement arbeitet typischerweise in funktionalen Silos, wobei jede Abteilung ihre eigenen Risiken eigenständig verwaltet. ERM dagegen verfolgt einen integrierten, unternehmensweiten Ansatz, der Risiken ganzheitlich bewertet und als vernetztes Portfolio steuert.
Diese Gesamtsicht zeigt Risikoverbindungen auf, die isolierte Ansätze übersehen. Zum Beispiel, wie Lieferkettenunterbrechungen Cyber-Sicherheitslücken verstärken können oder wie regulatorische Änderungen mehrere Geschäftsbereiche gleichzeitig betreffen.
Organisationen, die ein ERM einführen, orientieren sich typischerweise am COSO Enterprise Risk Management: Integrating with Strategy and Performance, an ISO 31000:2018 Risk Management Guidelines und am IIA Three Lines Model.
Diese Frameworks betonen strategische Integration, Stakeholder-Einbindung und Governance-Verantwortlichkeit. Branchenspezifische Frameworks ergänzen dies für bestimmte Sektoren: Finanzdienstleister orientieren sich an Basel-III-Anforderungen, Gesundheitsorganisationen folgen HIPAA-Risikoanalyse-Frameworks und börsennotierte Unternehmen integrieren zunehmend die TCFD-Klimarisiko-Offenlegungsrichtlinien.
ESG und Cybersicherheit erfordern beide unternehmensweite Koordination und Aufsicht auf Vorstandsebene, genau das, was ERM-Frameworks bieten. ESG-Risiken, Klimaauswirkungen, soziale Verantwortung und Governance-Praktiken, sind mit traditionellen Geschäftsrisiken verwoben und müssen integriert gesteuert werden, um Konflikte zwischen Nachhaltigkeitszielen und betrieblicher Realität zu vermeiden.
Auch Cyber-Sicherheitsrisiken betreffen alle Geschäftsfunktionen und erfordern Koordination über IT, Betrieb, Recht, Compliance und Kommunikation hinweg. Organisationen, die ESG oder Cybersicherheit als isolierte Disziplinen behandeln, übersehen kritische Risikoverknüpfungen.
Die Integration beider Bereiche in das ERM schafft eine ganzheitliche Risikobetrachtung, ermöglicht eine gezielte Ressourcenverteilung und liefert aussagekräftige, entscheidungsrelevante Informationen für die Berichterstattung an die Unternehmensleitung.
Investoren und Erwerber prüfen im Rahmen der Due Diligence das Risikomanagement als Indikator für die Reife einer Organisation und ihre zukünftige Performance. Organisationen mit etablierten ERM-Programmen demonstrieren Governance-Reife, die höhere Bewertungen und reibungslosere Transaktionsprozesse unterstützt.
Sie können umfassende Risikodokumentation schnell bereitstellen, Due-Diligence-Anfragen effizient beantworten und systematische Ansätze zur Risikovermeidung nachweisen, die das wahrgenommene Investitionsrisiko senken.
Bereit, Ihr Enterprise-Risikomanagement mit KI-gestützter Automatisierung zu transformieren? Vereinbaren Sie eine Demo und entdecken Sie, wie Diligent messbare Geschäftsergebnisse für Organisationen auf allen Wachstumsstufen liefert.