Produkte
Lösungen
Ressourcen


Das Risikomanagement-Playbook der vergangenen des vergangenen Jahrzehnts hat ausgedient. Chief Risk Officers (CROs), Chief Information Security Officers (CISOs) und Chief Compliance Officers (CCOs) navigieren einen grundlegenden Wandel. Risiken entwickeln sich schneller, als traditionelle Governance-Prozesse mithalten können. Führungskräfte tragen persönliche Haftung für Fehler, das früher anonym dem Unternehmen angelastet wurde.
Die Lücke zwischen Anspruch und Wirklichkeit ist gravierend. Nur 18 % der ERM-Verantwortlichen geben laut Gartner an, aufkommende Risiken sicher identifizieren und steuern zu können. Die Beteiligung von Drittparteien an Datenpannen verdoppelte sich von 15 auf 30 %, gemäß dem Verizon 2025 Data Breach Investigations Report (DBIR).
Herkömmliche Quartalsreviews und isolierte Einzellösungen stoßen zunehmend an ihre Grenzen. Risiken können sich heute in Stunden materialisieren. Bedrohungen breiten sich durch vernetzte Lieferketten schneller aus, als manuelle Prozesse sie erkennen können. Für Organisationen, die Risikomanagement als Wettbewerbsvorteil statt als administrativen Aufwand begreifen, eröffnen sich jedoch Chancen.
Dieser Artikel analysiert die kritischen ERM-Trends, die das Feld bis 2026 prägen, und behandelt:
Die ERM-Trends 2026 zeigen einen klaren Wandel: weg von periodischen, reaktiven Risikoprozessen hin zu kontinuierlichen, KI-gestützten Systemen, die hochdynamische und vernetzte Bedrohungen adressieren. Risiken materialisieren sich heute in Stunden statt in Quartalen. Führungskräfte tragen persönliche Haftung für Versäumnisse. Die regulatorische Komplexität übersteigt die Kapazität manueller Compliance-Ansätze.
Fünf zentrale Trends prägen die Entwicklung des Enterprise Risk Managements (ERM) bis 2026: KI-gestützte, vorausschauende Intelligenz, verschärfte persönliche Haftung von Führungskräften, Konsolidierung auf integrierten GRC-Plattformen, automatisierte regulatorische Compliance und kontinuierliches Drittparteienmonitoring.
Jeder der folgenden Abschnitte beleuchtet den aktuellen Stand, den Ausblick auf 2026 und konkrete Maßnahmen, die Risikoverantwortliche priorisieren sollten.
Künstliche Intelligenz hat den Sprung von experimentellen Pilotprojekten zur operativen Realität im Enterprise Risk Management gemacht. Deloittes Tech Value Survey 2025 zeigt: 74 % der Organisationen investieren aktiv in KI- und Generative-AI-Fähigkeiten und wenden im Schnitt 36 % ihrer Digitalbudgets für KI-Technologien auf.
Für ERM-Fachleute eröffnet das Chancen und schafft zugleich Dringlichkeit. Spezifische ERM-Anwendungen bleiben weiterhin unterentwickelt: Die IIA-Studie „Enhanced ERM“ 2025 zeigt, dass nur 6 % KI zur Risikoidentifikation einsetzen.
Die Umsetzungslücke zeigt sich in mehreren Bereichen. Laut dem „What Directors Think“-Bericht 2025 von Diligent Institute, Corporate Board Member und FTI Consulting, der über 200 Direktoren börsennotierter Unternehmen befragte, nennt ein Drittel der Direktoren mangelndes Wissen und fehlende Fähigkeiten in der Führungsebene als größte Herausforderung.
Diese Qualifikationslücke ist das Risiko Nummer 1 generativer KI-Tools, noch vor Datenschutzbedenken (29 %) und Falschinformationen (26 %).
Während 42 % der Führungskräfte Potenzial in der Optimierung von Prozessen und der Steigerung der Arbeitsproduktivität durch KI sehen, bleibt die Umsetzungsrealität hinter dem strategischen Interesse zurück.
Führungskräfte wünschen sich vor allem praxisnahe Anwendungsmöglichkeiten für KI. Die größten Potenziale sehen sie in einer verbesserten Datenqualität und im Reporting (38 %) sowie in besseren Kundenserviceleistungen (38 %). Deloittes Analyse zu KI-Trends zeigt drei kritische Hindernisse: fehlende klare Anwendungsfälle, Integrationsprobleme mit vorhandenen Systemen sowie mangelnde technische Expertise im KI-Risikomanagement.
Trotz dieser Herausforderungen entstehen bewährte Anwendungsfälle. Jenseits der Pilotphase zeigen sich praktische Anwendungen:
Mit Blick auf 2026 werden Organisationen auf agentische KI-Systeme umsteigen, die Risiken autonom überwachen, Alerts auslösen und Gegenmaßnahmen empfehlen.
Der „Tech Trends 2025“-Bericht von Deloitte zeigt, dass KI zunehmend für strategische Anwendungen eingesetzt wird. Dazu gehören KI-gestützte Szenarioanalysen und Stresstests, automatisiertes Risikoreporting und die Integration von Risikosignalen über bisher isolierte Systeme hinweg. Mit zunehmender regulatorischer Kontrolle werden KI-Governance-Frameworks damit ebenso bedeutsam wie ihr Inhalt.
Die Zeiten, in denen die Verantwortung für Versäumnisse im Risikomanagement diffus im Unternehmen verteilt wurde, sind vorbei. CISOs, CROs und CCOs sehen sich heute potenziellen Strafverfolgungen, SEC-Durchsetzungsmaßnahmen und persönlicher finanzieller Haftung gegenüber.
Die Durchsetzungspräzedenzfälle sind konkret. Jüngste SEC-Verfahren zeigen die Bereitschaft, einzelne Führungskräfte mit erheblichen Sanktionen zu belegen, darunter:
Das zunehmend strengere regulatorische Umfeld rückt das Risikobewusstsein in der gesamten Führungsebene stärker in den Fokus. Der Director Confidence Index von Diligent Institute und Corporate Board Member, der 126 Vorstandsmitglieder börsennotierter Unternehmen im Mai 2025 befragte, zeigt: Direktoren bewerten das aktuelle Risikoniveau für US-Unternehmen auf einer Skala von 1 (vernachlässigbar) bis 10 (erheblich) mit 6,8.
Unter General Counsel und Compliance Officers ist die Wahrnehmung noch schärfer: Der GC Risk Index von Diligent Institute und Corporate Board Member zeigt Risikoverantwortliche mit einer Bewertung von 7,4 von 10, ein deutlicher Anstieg von 5,8 in Q1 2025.
Die regulatorischen Rahmenbedingungen schaffen direkte persönliche Haftung. Die SEC-Cyberschutz-Offenlegungspflichten verlangen von börsennotierten Unternehmen, wesentliche Cybersicherheitsvorfälle innerhalb von vier Werktagen auf Formular 8-K offenzulegen. Führungskräfte müssen die Richtigkeit persönlich bestätigen.
PwC betont, dass Unternehmen angesichts dieser Frist bereits im Vorfeld klare Prozesse für die Bewertung von Vorfällen und Kommunikationsprotokolle benötigen. Die europäische NIS2-Richtlinie und der Digital Operational Resilience Act (DORA) sehen bei Nichteinhaltung persönliche Haftung vor. NIS2-Artikel 20 macht Manager direkt verantwortlich.
Führungskräfte im Risikomanagement reagieren darauf mit gezielten Schutzmaßnahmen. Unternehmen erweitern ihre Directors-and-Officers-Versicherungen (D&O) um spezifischen Cyber-Haftungsschutz und implementieren lückenlose Dokumentationsfähigkeiten.
Die Entwicklung ist eindeutig: Persönliche Haftung wird sich weiter auf CROs und CCOs ausweiten, während D&O-Prämien steigen.
Angesichts dieses eskalierenden Haftungsumfelds müssen Risikoverantwortliche proaktive Schutzmaßnahmen ergreifen.
Organisationen verabschieden sich von fragmentierten Einzellösungen zugunsten einheitlicher, integrierter Plattformen. Die Zeit des Risikomanagements über mehrere verschiedene GRC-Plattformen geht zu Ende.
Traditionelle GRC-Lösungen hatten lange eine entscheidende Schwachstelle: isolierte Daten und Systeme. Cyberrisiken, Compliance, Lieferantenrisiken und Auditfeststellungen wurden jeweils in separaten Plattformen verwaltet. Das schuf verborgene Schwachstellen, verhinderte die Korrelation verwandter Risiken und kostete enorm viel Zeit bei der Datenzusammenführung für Vorstandsberichte.
Die Marktentwicklung zeigt, wie groß der Bedarf an konsolidierten GRC-Lösungen inzwischen ist. Laut dem Q3-Bericht 2024 von Vista Point Advisors erreichte der globale GRC-Softwaremarkt 2024 38 Milliarden USD und soll bis 2030 auf 138 Milliarden USD wachsen. Das entspricht einer jährlichen Wachstumsrate von 15,4 % und übertrifft das allgemeine Enterprise-Software-Wachstum deutlich.
Die Effizienzgewinne sind messbar. Integrierte Plattformen erzielen laut dem SAP CIO Trends 2025-Bericht 25–50 % kürzere Implementierungszeiten und bis zu 70 % reduzierten Wartungsaufwand.
Die IIA-Studie zeigt jedoch: 59 % der Organisationen setzen noch auf Tabellenkalkulation für das ERM-Programmmanagement. Nur 21 % haben dedizierte GRC-Plattformen implementiert. Das schafft erhebliche Chancen für Früheinsteiger.
Organisationen, die einheitliche Plattformen einführen, sehen bereits erste Ergebnisse. „Wir haben gerade den Best-in-Class-Award für unser ERM-Programm gewonnen. Diligent hat uns geholfen, Struktur und Transparenz in unsere Risikoberichterstattung zu bringen, insbesondere für unseren Performance- und Rechenschaftsbericht“, sagt Curtis McNeil, Architect of the Capitol.
Die Dringlichkeit der Plattformkonsolidierung verschärft sich durch veränderte Erwartungen der Vorstände. Gemäß dem Director Confidence Index wünschen 35 % der Direktoren einen besseren Einsatz von KI-Tools für Echtzeitdaten und Risikoanalysen. 42 % wollen die Häufigkeit von Strategie- und Risikogesprächen im Vorstand erhöhen.
Der KI-Bereitschaftsfaktor verschärft die Konsolidierungsdringlichkeit weiter. Fragmentierte Einzellösungen können die Datenharmonisierung nicht leisten, die für einen wirksamen KI-Einsatz im Risikomanagement erforderlich ist.
Organisationen, die KI integrieren wollen, müssen zuerst ihre GRC-Architektur konsolidieren. Einheitliche Daten ermöglichen die vorausschauenden Analysen und automatisierten Erkenntnisse, die modernes Risikomanagement erfordert.
Die Plattformkonsolidierung wird sich beschleunigen. Einheitliche Risikosicht ist keine Option mehr, sondern eine Notwendigkeit. Cloud-native, KI-gestützte Plattformen werden Neukauf-Entscheidungen dominieren. Das primäre Auswahlkriterium verschiebt sich vom Funktionsumfang zu Integrationsfähigkeiten und der Qualität der generierten Erkenntnisse.
Risikoverantwortliche sollten die aktuelle GRC-Technologielandschaft nüchtern analysieren und die echten Kosten fragmentierter Systeme berechnen. Bei der Plattformbewertung sollten Integrationsfähigkeiten und das API-Ökosystem des Anbieters Vorrang vor Feature-Listen haben.
Das regulatorische Umfeld hat eine Komplexitätsschwelle erreicht, die manuelle Compliance-Ansätze untauglich macht. Geografische Fragmentierung schafft sowohl Compliance-Herausforderungen als auch Wettbewerbsvorteile für Organisationen mit ausgereiften regulatorischen Intelligence-Fähigkeiten.
Das Ausmaß der regulatorischen Verpflichtungen ist erheblich. Finanzinstitute müssen gleichzeitig Basel III, DORA, SOX, DSGVO, Geldwäschepräventionsvorschriften, Sanktionsregime, Verbraucherschutzregeln und ESG-Offenlegungsanforderungen erfüllen.
EYs Global Financial Services Regulatory Outlook 2025 identifiziert zunehmende regulatorische Fragmentierung als prägendes Merkmal, mit divergierenden Ansätzen zu digitalen Assets, KI-Governance, Datenschutz und Kapitalanforderungen.
Verkürzte Meldefristen verschärfen die Komplexität:
Die Europäische Bankenaufsichtsbehörde (EBA) identifiziert die DORA-Implementierung in ihrem Arbeitsprogramm 2026 als Top-Priorität, mit Fokus auf IKT-Risikomanagement und Drittparteien-Aufsicht. Die Federal Reserve hat für 2026 wesentliche Reformen der Stresstestrichtlinien mit verbesserter Szenario-Design-Offenlegung vorgeschlagen.
Die regulatorische Belastung trifft Rechtsabteilungen besonders hart. Gemäß dem GC Risk Index, der 71 General Counsel, Unternehmenssekretäre sowie Compliance- und Rechtsbeauftragte befragte, nennen 65 % Änderungen im regulatorischen Umfeld als Top-Risiko, weit vor Zollfragen und anderen Geschäftsthemen.
Wie ein Chief Legal Officer in der Umfrage anmerkte: „Bei der sich verschiebenden Landschaft ist es schwer zu wissen, wann und woher die nächste Richtlinie oder Maßnahme kommen wird.“
Organisationen reagieren mit technologiegestützten Compliance-Strategien:
Die RegTech-Adoption wird stark zunehmen. KI-gestützte Plattformen für regulatorische Intelligenz werden zum Standardbestandteil von Compliance-Technologie-Stacks.
Die Compliance-Funktion selbst wird sich wandeln. Statt Regulierungen zu interpretieren und Tabellenkalkulation zu verwalten, konzentrieren sich Compliance-Fachleute auf risikobasierte Entscheidungsfindung, Stakeholder-Engagement und strategische Beratung.
Die Vernetzung moderner wirtschaftlicher Ökosysteme hat das Drittparteien Risikomanagement von einer Beschaffungsformalität zu einer strategischen Kernaufgabe gemacht. Die Beteiligung von Drittparteien an Datenpannen verdoppelte sich 2024 auf 30 %, was Lieferantenrisiken zur wohl kritischsten Unternehmens Schwachstelle macht.
Herkömmliches Drittparteien Risikomanagement stützte sich auf punktuelle Bewertungen: jährliche Fragebögen, periodische Audits und statische Risikobewertungen. Das funktionierte, als Lieferantenbeziehungen stabil waren und sich Risiken langsam entwickelten. Diese Welt existiert jedoch nicht mehr.
Die Automatisierungslücke ist eklatant. Trotz eskalierender Drittparteienbeteiligung an Sicherheitspannen zeigt EYs Global Third-Party Risk Management Survey 2025: Nur 13 % der Organisationen haben KI und Automatisierung in TPRM-Programmen optimiert. Gartner identifiziert einen „perfekten Sturm“ an Faktoren:
Organisationen reagieren mit Technologieinvestitionen. EYs Umfrage zeigt: 31 % priorisieren KI/ML für verbesserte Due Diligence, 28 % setzen auf datengetriebenes kontinuierliches Monitoring und 27 % automatisieren Due-Diligence-Prozesse.
Diese Fähigkeiten ermöglichen kontinuierliches Risiko-Scoring. KI-Plattformen aktualisieren Lieferanten Risikoscores automatisch auf Basis von Echtzeitdaten: Cybersicherheitsbewertungen, Finanzgesundheitsindikatoren, regulatorische Verstöße, Medienberichte und Dark-Web-Intelligence.
Zusätzlich verschärfen Regulatoren die Anforderungen an die Drittparteienaufsicht. DORA erweitert die Aufsicht auf IKT-Drittanbieter, die Finanzinstitute bedienen, und gewährt Finanzaufsichtsbehörden die Befugnis, Cloud-Dienste und andere kritische Lieferanten direkt zu prüfen. Das ist ein Paradigmenwechsel: Lieferantenrisiken sind nicht mehr ausschließlich Sache des Finanzinstituts.
Der Ausblick auf 2026 ist klar:
Die Cyber-Sicherheits Risikolandschaft für 2026 ist geprägt von verbindlichen SEC-Offenlegungspflichten, Rekordzahlen bei Datenpannen und steigender persönlicher Haftung von Führungskräften. Der Spielraum für verzögerte Reaktionen ist verschwunden.
Die Pannenzahlen sprechen für sich. Der Verizon DBIR analysierte 22.052 Sicherheitsvorfälle mit 12.195 bestätigten Datenpannen, die höchste je analysierte Zahl. Ransomware ist in 44 % aller Fälle vertreten, gegenüber zuvor 32 %. Die Ausnutzung von Schwachstellen findet sich in 20 % der Vorfälle. Das sind wesentliche Ereignisse, die unmittelbare Offenlegungspflichten auslösen.
Die SEC-Cybersicherheits-Offenlegungsregeln schaffen eine direkte Verantwortlichkeit. Vorfälle müssen innerhalb von vier Werktagen auf Formular 8-K offengelegt werden. Im jährlichen Geschäftsbericht (Formular 10-K) müssen Unternehmen zusätzlich offenlegen, wie der Vorstand Cybersicherheitsrisiken beaufsichtigt und über welche Cybersicherheitskompetenz er verfügt. Damit rückt Cybersicherheit von einer operativen IT-Frage in die Governance-Verantwortung des Vorstands.
Die Anforderungen an den Vorstand werden konkreter. Unternehmen müssen offenlegen, welcher Ausschuss für Cybersicherheit zuständig ist, ob Vorstandsmitglieder über entsprechende Fachkenntnisse verfügen und wie der Vorstand über Cyber-Risiken informiert wird. ISACA betont, dass Vorstände Cybersicherheit als Teil ihrer Governance-Pflicht aktiv wahrnehmen müssen und nicht länger als reine IT-Aufgabe behandeln können.
Die zentrale Herausforderung für Vorstände ist die Übersetzung technischer Cybersicherheitsrisiken in strategische Unternehmensentscheidungen. ISACAs Cyber-Risikoquantifizierungs-Framework übersetzt technische Risiken in finanzielle Auswirkungskennzahlen. Vorstände können diese neben anderen Unternehmensrisiken bewerten.
Organisationen benötigen ein integriertes Cyber-Sicherheitsrisikomanagement, das Reaktionen auf Vorfälle mit Vorstandsberichterstattung und ERM-Frameworks verbindet. Die 4-Tage-Frist der SEC erfordert:
Die ESG-Integrationslandschaft für 2026 ist geprägt durch regulatorische Divergenz zwischen US-amerikanischem Rückzug und EU-Expansion. Das schafft komplexe Compliance-Anforderungen für globale Organisationen.
Die US-SEC stellte im März 2025 die Verteidigung der Klimaoffenlegungsregeln ein. Das verändert den US-amerikanischen Kontext grundlegend. Die EU hat dagegen die ESG-Offenlegungspflichten durch die Corporate Sustainability Reporting Directive (CSRD) verstärkt, die große Unternehmen und alle börsennotierten Unternehmen außer Kleinstunternehmen zur Offenlegung von ESG-Auswirkungen verpflichtet.
Trotz regionaler Divergenz konvergieren globale Standards. Das Task Force on Climate-related Financial Disclosures (TCFD) wurde im Oktober 2023 formal aufgelöst, mit Übertragung der Aufgaben an die IFRS Foundation. Die IFRS S1- und S2-Standards wurden für Geschäftsjahre ab dem 1. Januar 2024 wirksam.
Organisationen müssen mehrere Frameworks gleichzeitig navigieren:
Diese Multi-Framework-Realität erfordert integrierte ESG-Berichterstattung innerhalb des übergeordneten ERM-Frameworks, statt eigenständige Nachhaltigkeitsprogramme aufzubauen.
Für multinationale Unternehmen besteht der strategische Ansatz darin, eine flexible Reporting-Infrastruktur aufzubauen, die sich an die jeweiligen regulatorischen Anforderungen verschiedener Länder und Regionen anpassen lässt und gleichzeitig eine einheitliche Datenerfassung gewährleistet.
Geopolitische Risiken haben sich von einer Hintergrundbetrachtung zur primären Sorge von CROs weltweit entwickelt. Der World Economic Forum Global Risks Report 2025 charakterisiert 2025–2026 als „geopolitische Rezession“ mit einer fragmentierten Weltordnung und beispiellosen Risikoverbindungen.
Staatliche bewaffnete Konflikte stehen auf Platz 1 der unmittelbaren Risiken, zusammen mit geoökonomischen Konfrontationen, Desinformation und Cyber-Spionage gegen kritische Infrastrukturen.
Die wirtschaftlichen Auswirkungen sind spürbar. Der IWF prognostiziert globales Wachstum von 3,2 bis 3,1 % für 2025–2026, zurückzuführen auf handelspolitische Schocks und geopolitische Spannungen. J.P. Morgan bewertete die Wahrscheinlichkeit einer US-Rezession im Jahr 2025 mit 40 %.
Diese makroökonomischen Gegenwinde erzeugen eine greifbare Beunruhigung im Vorstand. Der Director Confidence Index zeigt: 81 % der Vorstandsmitglieder börsennotierter Unternehmen nennen Zölle als das größte aktuelle Geschäftsrisiko. 46 % nennen Lieferketten- und Beschaffungsunterbrechungen als kritische Sorge.
Wie ein Direktor in der Umfrage anmerkte: „In diesem unsicheren Umfeld kann man nichts prognostizieren.“
Geopolitische Ereignisse können gleichzeitig Auswirkungen auf mehrere Risikobereiche haben. Bewaffnete Konflikte lösen beispielsweise humanitäre Krisen aus und erhöhen den Migrationsdruck. Geoökonomische Spannungen wiederum können Lieferketten beeinträchtigen und damit den Inflationsdruck verstärken.
Die hohe Geschwindigkeit, mit der sich solche Risiken entwickeln, stellt Unternehmen vor zusätzliche Herausforderungen: Plötzliche politische oder regulatorische Veränderungen lassen oft nur wenig Zeit, Strategien und Maßnahmen entsprechend anzupassen.
KPMG empfiehlt Unternehmen, geopolitische Risiken als Asset und Bedrohung zugleich zu behandeln, durch integrierte strategische Risikoplanung, operativen Aufbau von Resilienz und adaptive Kapazitätsentwicklung. Risikoverantwortliche sollten:
Erfahren Sie, wie die integrierte ERM-Lösung von Diligent Echtzeit-Transparenz über alle Risikobereiche hinweg schafft.

Die Konvergenz dieser acht Trends schafft sowohl Herausforderungen als auch Wettbewerbschancen für Organisationen, die strategisch in modernes Risikomanagement investieren. Einheitliche Plattformen adressieren die Geschwindigkeit, Komplexität und Vernetzung, die diese Analyse aufzeigt.
Diligent ERM bietet eine integrierte Plattform, mit der Unternehmen vernetzte Risiken ganzheitlich und effektiv steuern können. Strategische und operative Risiken werden zentral zusammengeführt und schaffen so eine einheitliche, verlässliche Datengrundlage statt fragmentierter Einblicke.
Mithilfe von KI gleicht die Plattform die eigene Risikolage mit mehr als 180.000 realen Risiken aus SEC-10-K-Berichten ab. So können Unternehmen neue und aufkommende Bedrohungen frühzeitig erkennen und gezielt darauf reagieren.
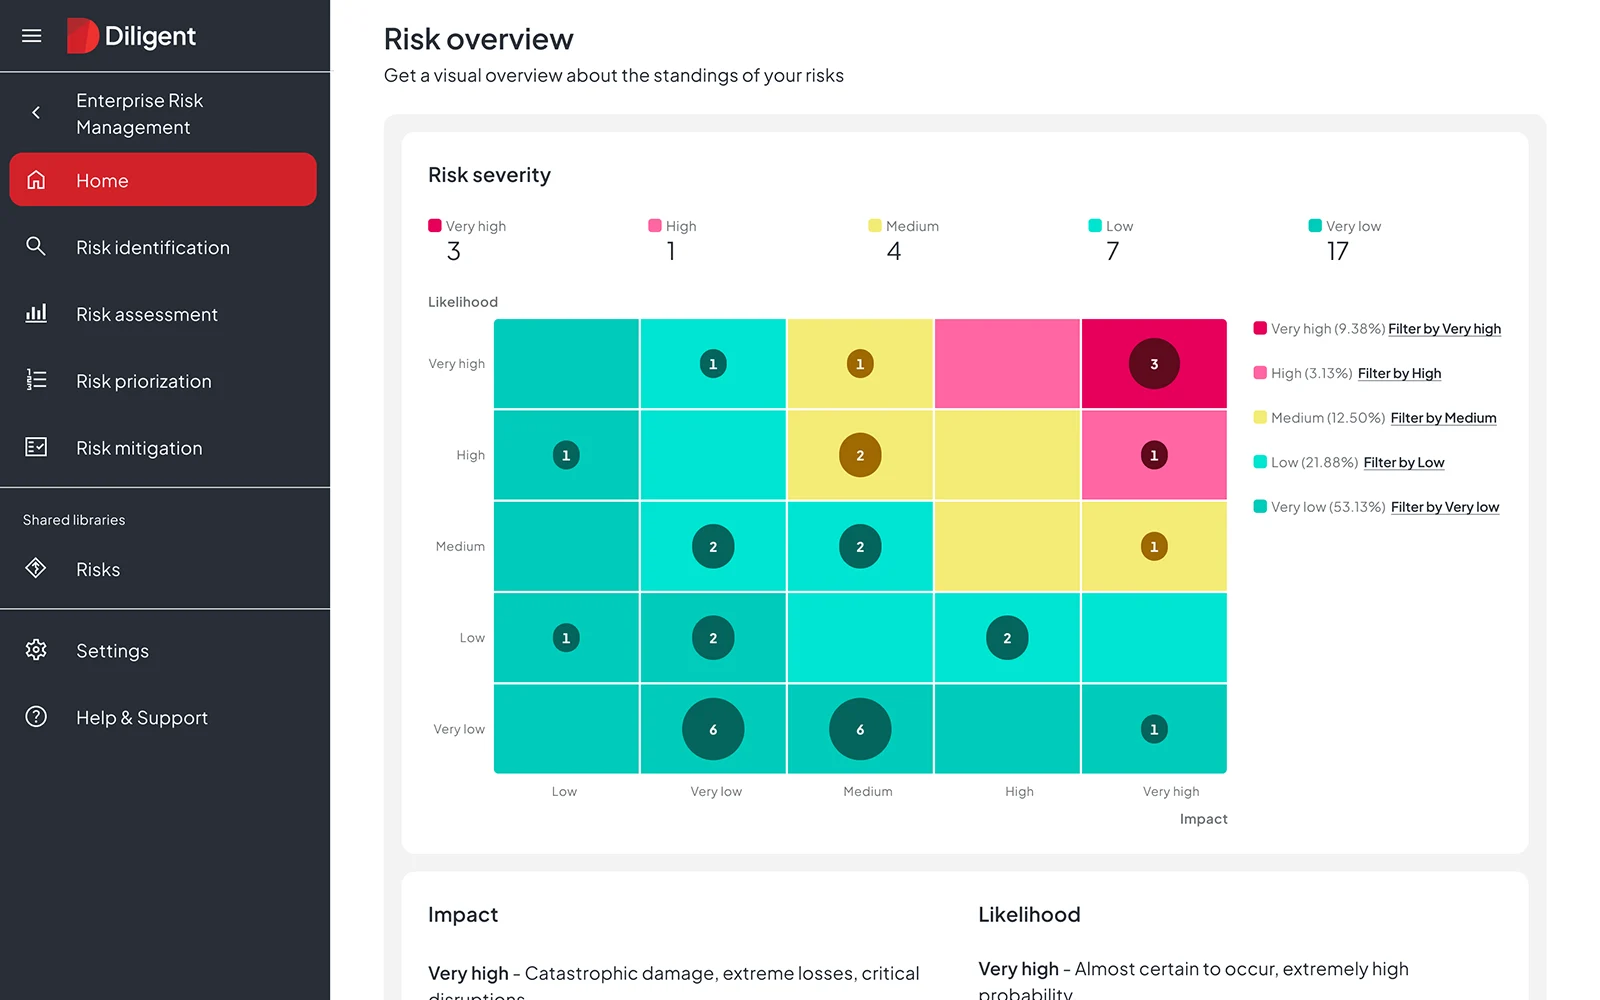
Echtzeit-Reporting durch interaktive Dashboards, Heatmaps und Trendlinien unterstützt den kontinuierlichen Monitoring-Ansatz, den hochdynamische Risiken erfordern.
„Wir brauchten eine Lösung, die uns effektives und effizientes Arbeiten ermöglicht und es automatisiert“, sagt Bronwyn Jesse, Risk & Controls Manager bei City of Lethbridge. „Diligent ERM hilft dabei, Risiken hervorzuheben und aufzuzeigen, wo Verbesserungen erforderlich sind.“
Für Organisationen, die Risikomanagementprogramme einführen oder skalieren, bietet Diligents AI Risk Essentials schnelle Implementierung mit KI-gestützter Risikoidentifikation auf Basis von SEC-10-K-Risikodaten, Benchmarking gegen Branchengleiche und optimierte Risikobewertungen mit automatisierten Workflows.
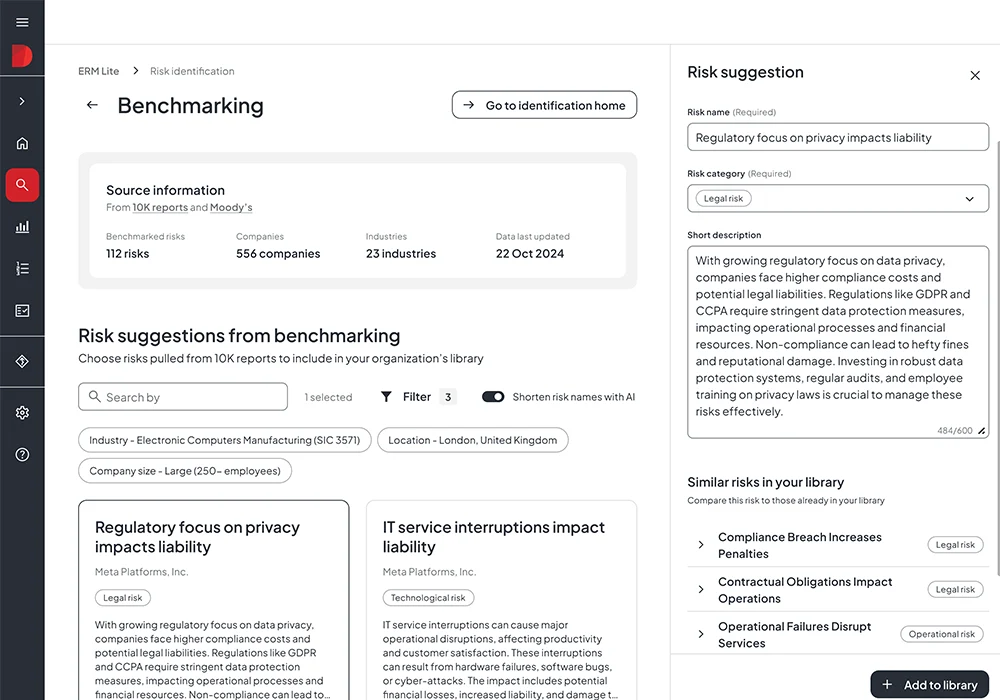
Damit wird die kritische Lücke adressiert: Nur wenige Organisationen nutzen KI aktuell für die Risikoidentifikation, obwohl viele aktiv in KI-Fähigkeiten investieren. AI Risk Essentials liefert das Quick-Start-Fundament, das ressourcenbegrenzte Teams benötigen.
Bei beschleunigender globaler regulatorischer Fragmentierung ermöglicht Diligents ACL Analytics automatisiertes Compliance-Monitoring und regulatorische Intelligence. Organisationen können konsistente Frameworks aufrechterhalten und sich gleichzeitig an juristische Anforderungen unter DORA, CSRD, SEC-Regeln und aufkommenden KI-Governance-Vorgaben anpassen.
Risikobasierte Vorstandsberichterstattung mit Executive-Dashboards und anpassbaren Vorlagen ermöglicht die klare Kommunikation, die der Trend zu persönlicher Rechenschaftspflicht erfordert.
Für Risikoverantwortliche, die sich auf die Herausforderungen 2026 vorbereiten, lautet die Frage nicht mehr, ob ERM-Technologie konsolidiert werden soll, sondern wie schnell Plattformen implementiert werden können, die die nötige Geschwindigkeit, Visibilität und Rechenschaftspflicht liefern.
Bereit, Ihr Risikomanagement für 2026 neu aufzustellen? Vereinbaren Sie eine Demo und erfahren Sie, wie Diligent ERM mit einer integrierten Plattform dabei unterstützt, aktuelle und künftige Herausforderungen in den Bereichen Enterprise Risk Management, KI-Governance und vernetzte Risiken gezielt zu bewältigen.
Die bedeutendsten Enterprise-Risk-Management-Trends für 2026 umfassen:
Als Reaktion darauf implementieren Organisationen kontinuierliches Risikomonitoring, um hochdynamische Risiken zu adressieren, die sich innerhalb von Stunden materialisieren können. Sie fördern zudem risikobewusste Unternehmenskulturen.
KI transformiert ERM grundlegend, indem vorausschauendes statt reaktives Risikomanagement möglich wird. Konkrete Anwendungen umfassen automatisiertes Monitoring regulatorischer Änderungen über Rechtsordnungen hinweg sowie KI-gestütztes Lieferantenrisiko-Scoring und Betrugserkennung, die Transaktionsmuster in Echtzeit auf Anomalien analysieren.
Entscheidend für den Erfolg ist die Kombination von KI-Fähigkeiten mit menschlicher Expertise. Teams müssen KI-Erkenntnisse im breiteren operativen Kontext interpretieren, statt algorithmische Empfehlungen blind zu übernehmen.
CROs sollten 2026 mehrere miteinander verbundene Bereiche priorisieren:
Persönliche Haftung nimmt aufgrund konvergierender regulatorischer, rechtlicher und Stakeholder-Druckpunkte zu. Regulatoren verlagern sich von Unternehmensbußgeldern zu individueller Verantwortlichkeit, veranschaulicht durch SEC-Klagen und strafrechtliche Verurteilungen von Sicherheitsmanagern.
Europas NIS2-Richtlinie macht Manager direkt für die Nichteinhaltung verantwortlich und verlangt persönliche Cybersicherheitsschulungen. Aktionäre fordern nach Datenpannen Rechenschaft von Führungskräften mit Treuhänderpflicht.
Darüber hinaus sind Gerichte zunehmend bereit, Einzelpersonen für Fahrlässigkeit oder irreführende Aussagen gegenüber Vorständen und Regulatoren haftbar zu machen. Ohne persönliche Konsequenzen investieren Organisationen möglicherweise zu wenig in Risikomanagement.
Vereinbaren Sie eine Demo und erfahren Sie, wie Diligent ERM Sie dabei unterstützt, vernetzte Risiken ganzheitlich zu erkennen und effektiv zu steuern.
